금융권을 휩쓴 연쇄 해킹에 쓰인 IP(인터넷 주소)가 28개로 늘었다. 해커의 정체가 오리무중인 가운데 정보가 샌 금융사는 일주일 새 7곳에 이른다. 그런데도 사이버보안 주무 부처인 과학기술정보통신부는 국회 자료 요청에 '해당 기관 아님'이라고 답했다. 국회에서는 "주무 부처 자격을 스스로 포기하는 것"이라는 질타가 나왔다.
6일 금융당국에 따르면 금융감독원은 지난 1일 약 500개 금융사에 공격자 IP 목록을 배포하고 자체 점검을 요청했다. 12개 항목의 체크리스트에는 공격자 IP 차단·침해 시도 여부는 물론 자동화 프로그램(봇)의 대량 접속을 막는 장치, 야간·휴일 관리자 계정 접속 감시 체계 등이 담겼다.
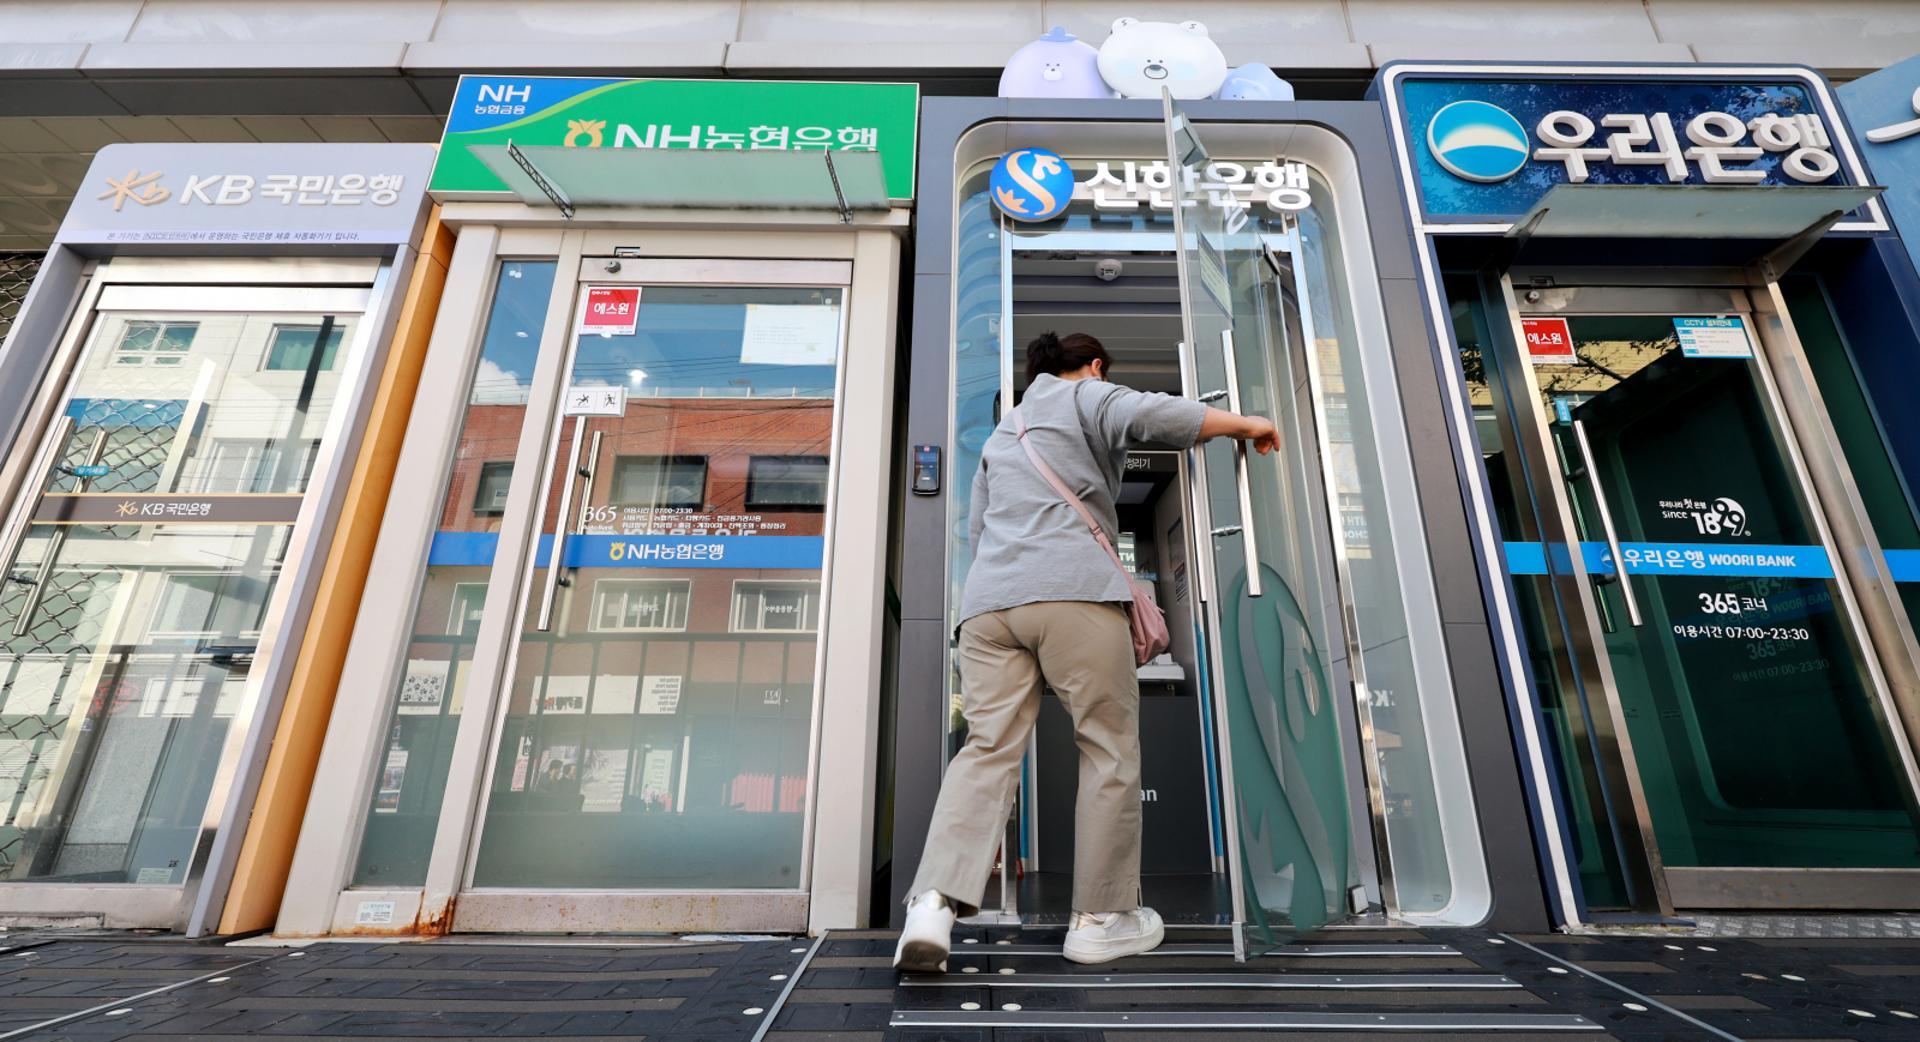
보고 시한은 은행·카드사가 6일, 증권·보험·저축은행·전자금융업자 등은 8일이다. 당국이 파악한 피해는 신한·KB국민·하나·부산은행과 예가람·웰컴저축은행, 현대캐피탈에서 발생했다. 해커들은 핵심망 대신 대출모집인·위탁업체 직원이 외부에서 접속하는 업무용 시스템을 파고들었다. 점검 결과가 모이면 '뚫린 줄도 몰랐던' 곳이 더 나올 수 있다는 우려가 나온다.
금감원과 금융보안원이 전 금융권에 전파한 해킹 시도 IP는 33개, 중복을 빼면 28개다. 관련 업계에 따르면 미국·일본 등 10여 개 국가·지역 IP가 섞인 것으로 추정된다. 금융사들이 이 IP를 과거 접속 기록과 대조하면서 공격 흔적도 새로 드러나고 있다. 토스뱅크에선 올해 1월과 7~8월에도 당국이 지목한 일부 IP의 접근 시도가 있었지만 접속을 막아 피해는 없었다. 새마을금고·농협중앙회도 침입 시도를 막았다. 당국은 다중인증 도입 등 사전 조치 여부가 침해를 갈랐다고 보고 있다. 문제는 방어 체계를 갖출 여력이 금융사마다 다르다는 점이다. 인력과 예산이 부족한 중소형사가 특히 불안하다.
한 금융사의 정보보호최고책임자(CISO)는 "이렇게까지 전방위적으로 해킹이 발생한 건 처음이다. 예전엔 한번 만든 공격 패턴이 계속 쓰였는데 이젠 공격 패턴이 너무 빨리 바뀐다"고 했다. 그는 "중앙에서 여러 AI 에이전트를 동시에 운영하는 게 아닌가 의심도 한다"고 했다. 대응책으로는 "우리도 AI로 외부에서 점검해, 해커보다 먼저 취약점을 찾아 막는 게 지금 가장 급한 과제"라고 했다.
이재명 대통령은 6일 국무회의에서 공격을 미리 탐지해 차단하는 보안 역량을 갖춰야 한다며 "속도가 생명"이라고 했다. 이억원 금융위원장은 지난 4일 긴급 점검회의에서 금융권에 'AI 공격은 AI로 방어하는 보안체계' 구축을 주문하기도 했다.
하지만 소잃고 외양간 고치기 식의 대응이 제대로 이뤄질지 의문이라는 지적도 나온다. 보안 사고가 터질 때 이를 총괄할 컨트롤타워가 없다보니 대응이 체계적으로 이뤄지기 어렵다는 것이다. 정부부처도 헷갈려 할 정도다.
최형두 국민의힘 의원은 6일 국정감사에서 신한은행 해킹 직후 자료를 요청했더니 과기정통부가 이틀 뒤 '해당 기관 아님'이라고 답했다고 밝혔다. 배경훈 부총리 겸 과기정통부 장관은 이 자리에서 사이버보안이 과기정통부 소관이 맞다고 했다. 최 의원은 "AI 해킹 시대에 소관을 핑계로 손을 놓는다면 주무 부처 자격을 스스로 포기하는 것"이라고 꼬집었다.